Главная/Медиацентр/Новости/Защита информации в социальной сфере: что изменилось 1 сентября 2026 года
Защита информации в социальной сфере: что изменилось 1 сентября 2026 года
Дата публикации: 07.10.2026
Заместитель руководителя Центра ведомственных решений ООО «КРЕДО-С» Евгений Варчев выступил на семинаре «Цифровые изменения в социальной сфере: технологии, управление, безопасность» с докладом «Реалии защиты информации 2026». В докладе он разобрал, какие требования вступили в силу 1 сентября 2026 года, почему они касаются каждого государственного учреждения социального обслуживания и какую часть работы можно сделать без бюджета.
Евгений Варчев на семинаре «Цифровые изменения в социальной сфере: технологии, управление, безопасность»
Что вступило в силу 1 сентября 2026 года
568-ФЗ и приказ ФСБ № 297. Взаимодействие с ГосСОПКА стало обязанностью операторов государственных систем, ГУПов и государственных учреждений.
Постановление Правительства № 1024. Определены условия размещения государственных систем в облаке: класс сервиса, размещение в России, регламент с поставщиком.
Приказ ФСТЭК № 60. Переписан порядок аттестации: сроки контроля защищённости, срок отчёта и прямо названные методы контроля.
Приказ ФСТЭК № 137. Внесены правки в приказ № 117: показатель уровня зрелости теперь обозначается Узи, а с 1 марта 2027 года его рассчитывает подрядная организация, которой учреждение даёт доступ к своим системам.
Почему это касается каждого государственного учреждения
Требования адресованы оператору системы. А значит, не только органу социального развития региона, но и каждому государственному учреждению, у которого есть своя учётная система. Центр социального обслуживания попадает под них сам по себе: без категорирования и без признания системы государственной. Требования распространяются одновременно на десятки учреждений региона.
Многие учреждения об этом пока не знают. Изменения подали как «требования для операторов ГИС», руководитель решил, что речь не о нём, а проверок и сигналов не было. Между тем учреждения обрабатывают чувствительные персональные данные: сведения о здоровье и инвалидности (специальная категория по статье 10 152-ФЗ), а также о социальном положении. Их системы взаимодействуют с госуслугами и СМЭВ, то есть с внешними информационными системами, даже если браузером в интернет никто не ходит.
Соответствие начинается не с закупки
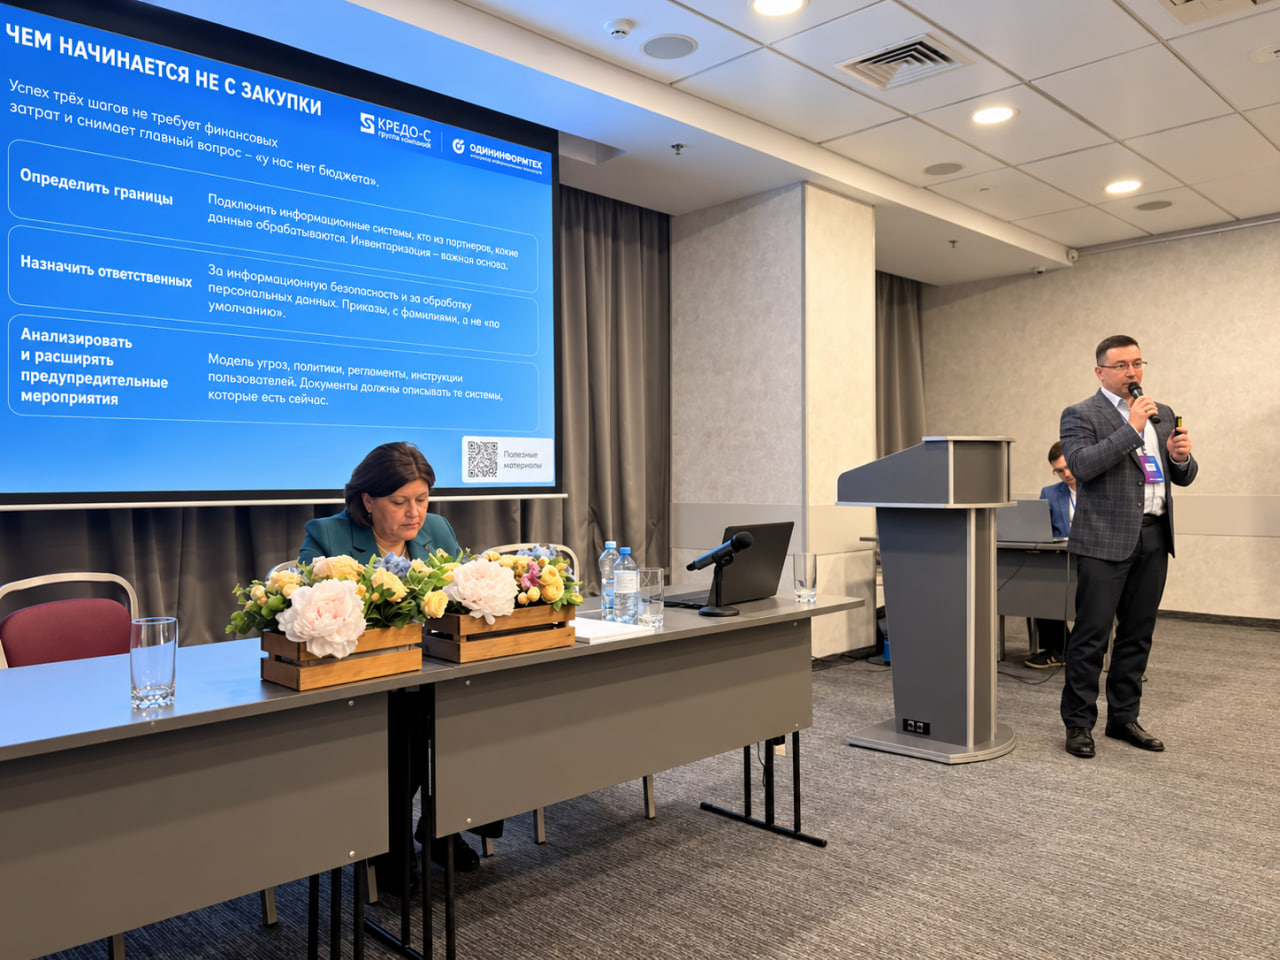
Слайд доклада «Соответствие начинается не с закупки»
По словам Евгения Варчева, начинать нужно с трёх шагов:
Определить границы. Составить перечень информационных систем: кто их оператор, какие данные в них обрабатываются. Инвентаризацию учреждение проводит своими силами.
Назначить ответственных за информационную безопасность и за обработку персональных данных. Приказом и с фамилиями, а не «по умолчанию».
Актуализировать организационно-распорядительные документы: модель угроз, политики, регламенты, инструкции пользователей. Документы должны описывать те системы, которые есть сейчас.
«Ни один из первых трёх шагов не требует финансовых вложений. Это снимает главный вопрос: „у нас нет бюджета“. Примерно половину работы по соответствию требованиям учреждение может закрыть своими силами», - подчеркнул Евгений Варчев.
Что изменилось в аттестации по приказу ФСТЭК № 60
Отчёт о контроле защищённости представляется во ФСТЭК не реже раза в три года. Раньше протоколы подавали не реже раза в два года. Новую периодичность нужно отразить в годовом плане работ.
Отчёт во ФСТЭК нужно направить в течение пяти рабочих дней после завершения контроля. Раньше срока не было, поэтому во внутренних регламентах его обычно нет.
Методы контроля названы прямо: анализ уязвимостей и тестирование на проникновение. Выбирать их «на усмотрение исполнителя» больше нельзя. Для систем первого и второго классов с выходом в интернет тестирование на проникновение вошло и в саму аттестацию.
ГосСОПКА: что это и кого касается
ГосСОПКА - государственная система обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы Российской Федерации. Сведения об инцидентах оператор передаёт в НКЦКИ через личный кабинет. Подключаться обязаны операторы государственных систем, ГУПы и государственные учреждения, срок - с 1 сентября 2026 года. Категорирование и статус КИИ для этого не требуются. Подключение - не первый шаг, а следствие порядка в документах. Без перечня систем и назначенных ответственных подключать нечего и некого. Порядок разобран в статье «568-ФЗ: подключение ГИС к ГосСОПКА».
Что поменять в документах уже сейчас
Показатель зрелости теперь обозначается Узи. Прежнее обозначение придётся заменить во всех отчётных документах и шаблонах.
В пункте 35 приказа № 117 достаточность мероприятий оценивается по показателю защищённости Кзи. Проверьте, как этот пункт процитирован в ваших документах.
С 1 марта 2027 года показатель Узи рассчитывает подрядная организация: до получения доступа к системам учреждения и далее не реже раза в два года. Требования к такому расчёту оператор устанавливает подрядчику сам (пункт 58 приказа № 117), поэтому их стоит заложить уже в договоры на 2027 год. Как устроен расчёт, мы разобрали в статье об оценке уровня зрелости по методике ФСТЭК.
Что учреждение может сделать само, а что - с подрядчиком
Своими силами (нужны время и внимание): инвентаризация информационных систем и данных, приказы о назначении ответственных, разработка ОРД, парольная политика и обновление операционных систем.
Лучше доверить подрядчику (нужны компетенции и опыт): разработка и актуализация модели угроз, обучение персонала, тренировки по плану реагирования на инциденты.
На практике нужен подрядчик (лицензия ФСТЭК у исполнителя, инструменты, бюджет): аттестация, тестирование на проникновение, круглосуточный мониторинг инцидентов. Периодический контроль защищённости учреждение может провести само или с лицензиатом. Подключение к ГосСОПКА оформляет сам оператор: регламент взаимодействия с НКЦКИ и личный кабинет.
Региональный подход: что орган соцзащиты берёт на себя
Отдельному учреждению закрыть все требования самостоятельно нечем: у него нет ни бюджета, ни специалиста, ни субъектности в закупке. Решение, которое предложил Евгений Варчев, - региональный подход:
Сделать документы за всех. Модель угроз, регламенты и приказы разрабатываются один раз на регион, а затем тиражируются.
Закупить услуги на регион. Мониторинг, реагирование и контроль собираются в одной точке, а не в каждом учреждении.
Подключить учреждения. Каждое подведомственное учреждение выполняет обязанность оператора без собственной службы информационной безопасности.
Евгений Варчев, заместитель руководителя Центра ведомственных решений ООО «КРЕДО-С»
«Разговор идёт не о защите одной системы, а о том, как региону выполнить обязанность за весь свой периметр», - резюмировал спикер. После доклада тема вызвала активное обсуждение: участники задали много вопросов, от выбора инструментов до адаптации команд к новым процессам.