Тестирование и оценка безопасности Вашей ИТ-инфраструктуры

Тестирование на проникновение или пентест, — это имитация проникновения в систему с целью выявления уязвимостей в компьютерных системах или сетях и дальнейшая выработка рекомендаций по их устранению.

Получить консультациюКак проводится тестирование
30 летна рынке, с 1993 года
ФСТЭК + ФСБлицензии на деятельность по защите информации
ТОП-100ИБ-компаний РФ по версии TAdviser
2 дняна расчёт и коммерческое предложение

Для чего нужен пентест?

Пентест, как неотъемлемая составляющая оценки уровня безопасности информационных систем и приложений, считается самым эффективным способом проверки степени защищенности систем ИБ.

Ежегодно увеличивается рост вредоносных программ в сфере информационных технологий, поэтому проведение пентеста лучше проводить регулярно — как минимум один раз в год или при внесении крупных изменений в ИТ-инфраструктуру компании. Если внутренних ресурсов недостаточно, заказ пентеста будет оправданным решением!

Наши опытные специалисты используют различные методы оценки защищенности, начиная с ручного и заканчивая автоматизированным поиском уязвимостей и нарушений конфигурации.

Каким компаниям важно проводить пентест?

Банки и финансовые организации

Компании могут обязать проводить ежегодное тестирование на проникновение и анализ уязвимостей в соответствии с положениями 851-П, 719-П и 757-П Банка России, ГОСТ 57580 и PCI DSS.

Малый и средний бизнес

Организации часто находятся в группе повышенного риска — чаще всего они сталкиваются с хакерскими атаками и утечкой конфиденциальных данных.

Провайдеры сервисов
Провайдеры сервисов

Необходимо проводить тестирование на проникновение для обеспечения бесперебойной работы своих сервисов, снижения риска финансовых потерь и предотвращения утечек конфиденциальных данных.

Разработчики приложений

В целях соответствия стандартам безопасности и предотвращения возможной эксплуатации уязвимостей.

Компании с объектами КИИ
Компании с объектами критической информационной инфраструктуры (КИИ)

Для значимых объектов КИИ тестирование на проникновение - один из способов анализа уязвимостей, который проводится до ввода объекта в эксплуатацию (пункт 12.6 Требований, утверждённых приказом ФСТЭК России № 239). Смежная услуга — категорирование объектов КИИ.

Компании электронной коммерции
Компании, занимающиеся электронной коммерцией

Также находятся в группе повышенного риска, уязвимы для хакерских атак и утечки конфиденциальных данных.

Чем внешний пентест отличается от внутреннего?

Внешний пентест проверяет периметр: что видит и что может сделать атакующий из интернета, не имея доступа в вашу сеть. Внутренний начинается с позиции нарушителя, который уже внутри — подрядчик, сотрудник, скомпрометированный компьютер, — и показывает, как далеко он продвинется от рядового рабочего места до контроллера домена.

Эти два сценария закрывают разные риски и не заменяют друг друга. Периметр может быть выстроен грамотно, а внутренняя сеть при этом остаётся плоской: один заражённый ноутбук даёт доступ ко всему. С какого начинать, зависит от того, что для организации критичнее — публичные сервисы или сохранность внутренних данных.

Какие методы тестирования на проникновение применяются?

Существует несколько методов. Различие между ними заключается в получении полноты сведений об испытуемой системе.

«Черный ящик»

Метод тестирования на проникновение, при котором внутренняя структура тестируемого объекта не известна, но функции объекта можно определить исходя из его реакций на внешние факторы.

«Серый ящик»

Способ проверки, при котором частично известно внутреннее устройство ИТ-системы. Исполнителю, как правило, предоставлены данные: схема инфраструктуры, инвентаризация серверов, топология сети.

«Белый ящик»

Метод тестирования на проникновение, при котором специалисты осведомлены об архитектуре системы, включая схему сети, исходный код приложений и IP-адреса хостов.

Как проводится тестирование на проникновение?

Сбор информации

Cбор сведений о структуре и всех компонентах исследуемой системы

Моделирование угроз

Выявление уязвимостей в системе с помощью автоматического сканирования с ручной верификацией результатов

Эксплуатация выявленных уязвимостей

Тест на проникновение по векторам, согласованным с Заказчиком. Попытка получения доступа к данным и интерфейсам управления

Анализ полученных данных

Анализ результатов выполнения атак, сбор и обобщение данных

5. Разработка отчета и выдача рекомендаций

Написание отчета по обнаружению критических для бизнеса уязвимостей и выдача рекомендаций по их устранению.

Получить консультацию

Почему выбирают нас

Внедряем средства защиты

На основе отчёта после проведения тестирования мы создаем надёжную систему безопасности, внедряя только сертифицированные ИТ-продукты.

Обучаем персонал

После выявления проблемных участков проводим обучение персонала, проверяем и улучшаем навыки обнаружения киберугроз и реагирования на них.

Мониторинг и поддержка

Оказываем услуги мониторинга системы безопасности, имеем лицензию ФСТЭК на мониторинг. Выполняем сбор и анализ сведений для обнаружения возможных атак в режиме online.

«Ценность пентеста не в списке найденных уязвимостей, а в доказанных векторах атаки: вот так мы вошли, вот так повысили привилегии, вот данные, до которых дотянулись. Такой отчёт невозможно положить в стол — по нему сразу видно, что чинить первым.»

Вишняков Юрий Вишняков ЮрийРуководитель отдела практической информационной безопасности

Пентест сайта и веб-приложений

Пентест сайта, или тестирование на проникновение веб-приложения, - это проверка сайта так, как его атаковал бы злоумышленник. Эксперт ищет уязвимости, через которые можно получить чужие данные, права администратора или доступ к серверу, и проверяет, можно ли их использовать, в пределах согласованных с вами векторов атак. Ограничения проверки указываем в отчёте. Проверяем публичные сайты, личные кабинеты, порталы, интернет-магазины и API.

Что проверяем

  • Контроль доступа: может ли пользователь открыть чужой заказ, документ или профиль, подменив номер в адресе или запросе (IDOR), и выполнить действие, доступное только администратору.
  • Инъекции: SQL-инъекции, внедрение команд операционной системы, небезопасная обработка загружаемых файлов.
  • Межсайтовый скриптинг (XSS) и подделку запросов от имени пользователя (CSRF).
  • Вход и сессии: подбор паролей, восстановление пароля, срок жизни и защиту токенов, двухфакторную аутентификацию.
  • Бизнес-логику: обход оплаты, изменение цены или количества в запросе, повтор операций, обход ограничений.
  • API: методы без авторизации, лишние данные в ответах, отсутствие ограничений на число запросов.
  • Конфигурацию и компоненты: открытые служебные разделы, отладочные режимы, устаревшие библиотеки и CMS с известными уязвимостями (CVE).

Перечень опирается на OWASP Top 10 и OWASP Web Security Testing Guide. Ошибки бизнес-логики ищем вручную: для сканера обход оплаты выглядит как обычный запрос.

Как проводим

Модель выбираем вместе с вами. «Чёрный ящик»: у эксперта только адрес сайта, как у внешнего атакующего. «Серый ящик»: выдаём тестовые учётные записи разных ролей, и проверка охватывает личный кабинет и права между ролями. «Белый ящик»: добавляется доступ к исходному коду и документации API. Тестовую среду или рабочий сайт, окно работ и допустимые проверки фиксируем в договоре.

Сколько стоит пентест сайта и что будет в отчёте

Пентест сайта стоит от 99 000 ₽ за проект. Итоговая цена и срок зависят от числа ролей, форм и методов API; точную смету подготовим за 2 рабочих дня после бесплатного предварительного обследования. Оставьте заявку, чтобы его начать.

В отчёте по каждой уязвимости: где она найдена, как её воспроизвести, что получает атакующий, оценка критичности по CVSS и рекомендация по исправлению. По запросу проводим повторное тестирование после исправлений.

Если сайт обрабатывает персональные данные или другую конфиденциальную информацию, например в личном кабинете, сторонний исполнитель проверки должен иметь лицензию ФСТЭК России на техническую защиту конфиденциальной информации: контроль её защищённости от несанкционированного доступа - лицензируемая услуга (подпункт «б» пункта 4 Положения, утверждённого постановлением Правительства РФ от 03.02.2012 № 79). Подробнее - в ответе о лицензии в вопросах ниже.

Тестирование на проникновение по требованиям ФСТЭК

С 1 сентября 2026 года тестирование на проникновение обязательно при аттестации части информационных систем госсектора: государственных информационных систем и систем госорганов, ГУП и госучреждений 1 и 2 классов защищённости. Это ввёл приказ ФСТЭК России от 27.02.2026 № 60, который изменил Порядок аттестации объектов информатизации (утверждён приказом ФСТЭК России от 29.04.2021 № 77).

Для каких систем пентест обязателен

По пункту 16(1) Порядка - для государственных информационных систем, иных информационных систем государственных органов, государственных унитарных предприятий и государственных учреждений 1 и 2 классов защищённости, если система подключена к интернету и (или) взаимодействует с другими информационными системами, в том числе с системами подрядчиков. Исключение - взаимодействие только по сети шифрованной связи или через виртуальные частные сети с сертифицированными средствами криптографической защиты.

Порядок аттестации ФСТЭК России определяет тестирование на проникновение как моделирование актуальных угроз, чтобы оценить, можно ли при работающих мерах защиты получить несанкционированный доступ к системе, воздействовать на неё или повысить привилегии. Проводит его орган по аттестации по методическим документам ФСТЭК России (подпункт «б» пункта 16 Порядка).

После аттестации: периодический контроль

Владелец аттестованного объекта проводит периодический контроль уровня защищённости сам или с привлечением организации с лицензией ФСТЭК России на техническую защиту конфиденциальной информации, в которую входят аттестационные испытания и аттестация, а также контроль защищённости конфиденциальной информации от несанкционированного доступа и её модификации (пункт 31). Порядок называет два метода такого контроля: анализ уязвимостей и тестирование на проникновение (пункт 31(1)).

Результаты периодического контроля аттестованного объекта оформляются отчётом (протоколом) и включаются в технический паспорт объекта (пункт 31). Отчёт не реже одного раза в три года направляется в ФСТЭК России или её территориальный орган в течение 5 рабочих дней после завершения контроля. Если отчёт не представлен, это основание приостановить действие аттестата (пункт 32).

Что делаем мы

КРЕДО-С - лицензиат ФСТЭК России на техническую защиту конфиденциальной информации, все виды работ (реестровая запись № 00581724). Проводим тестирование на проникновение и анализ уязвимостей как часть аттестационных работ и берём на себя периодический контроль аттестованных систем. Отчёт о контроле оформляем со всеми сведениями, которые перечисляет пункт 31(2), включая порядок и результаты анализа уязвимостей и тестирования на проникновение.

Как проходит сама аттестация и что изменил приказ № 60, рассказали на странице аттестации информационных систем.

Теоретическая база знаний

Пентест (Pentest): как найти дыры в защите раньше хакеров

Внедрение антивирусного ПО и регулярный инструктаж персонала формируют базовый контур безопасности, однако не подтверждают устойчивость инфраструктуры к направленным атакам. Объективная оценка защищенности достигается через практическую верификацию — легальную имитацию действий злоумышленника. Пентест информационных систем позволяет обнаружить критические уязвимости до их эксплуатации внешними нарушителями. По результатам тестирования формируется детальный отчет по пентесту, содержащий описание верифицированных векторов атак и прикладные рекомендации по усилению ИТ-периметра.

Внешний и внутренний Pentest: имитация реальных кибератак

Простого сканирования недостаточно. Сканеры видят лишь известные программные ошибки, но они не учитывают человеческий фактор или сложные цепочки взаимодействий. Настоящая имитация атак – это комплексный подход, разделенный на два вектора:

  • Внешнее тестирование: Наши эксперты атакуют публичные ресурсы – сайты, почтовые серверы и VPN-шлюзы. Мы проверяем, насколько легко проникнуть в вашу сеть из интернета.
  • Внутреннее тестирование: Проверяется сценарий, при котором злоумышленник уже находится внутри (например, через зараженный ноутбук сотрудника). Цель – захватить контроллер домена и получить доступ к конфиденциальным данным.
ПараметрВнешний PentestВнутренний Pentest
Точка входаИнтернет, публичные IPЛокальная сеть, Wi-Fi
Объект атакиСайт, почта, облачные сервисыБазы данных, CRM, рабочие станции
ЦельПрорыв периметраПовышение привилегий, кража данных

Заказывая pentest на заказ, вы инвестируете в реальную безопасность, получая доказательства «взлома» конкретных систем, таких как CRM или почтовые сервер.

Анализ уязвимостей сети и тестирование веб-приложений

Большинство атак начинается через веб-интерфейсы. SQL-инъекции и подбор паролей остаются классикой взлома. Проводя анализ уязвимостей сети, наши инженеры сканируют порты и сервисы на наличие CVE (известных ошибок).

Важной частью работы является проверка безопасности сайта. Мы вручную и с помощью инструментов (Burp Suite, Metasploit) проверяем личные кабинеты и платежные шлюзы. Кроме того, мы проводим стресс тестирование ИТ систем, чтобы понять, как инфраструктура поведет себя под пиковой нагрузкой во время атаки.

Оценка эффективности текущих средств защиты информации

Многие компании тратят миллионы на средства защиты, которые настроены неверно. Наш экспертный аудит показывает, работают ли ваши вложения на самом деле. В процессе работы проводится глубокая проверка защиты данных, где мы оцениваем:

  • Способность SIEM-систем видеть подозрительную активность.
  • Качество настройки межсетевых экранов.
  • Надежность политик доступа к серверам.

Грамотная защита от несанкционированного доступа – это не только наличие софта, но и его правильная конфигурация. Мы помогаем оптимизировать бюджет, убирая бесполезные инструменты и усиливая критические узлы.

Проверка устойчивости к социальной инженерии

Хакерам проще обмануть бухгалтера, чем взломать сложный шифр. В рамках услуги проводятся киберучения:

  • Фишинговые рассылки: проверяем, кто перейдет по ссылке.
  • Вишинг: имитация звонков от «техподдержки».
  • Тесты с носителями: проверка реакции на «подброшенные» флешки.

Это позволяет точечно обучить персонал, минимизируя риск того, что один неосторожный клик приведет к компрометации всей сети.

Технический отчет с описанием векторов атак

Итогом работы становится документ, который превращает хаос из тысяч уязвимостей в четкий план действий. Мы структурируем результаты проведенных пентестов так, чтобы они были понятны и бизнесу, и технарям.

Что включает отчет:

  • Пошаговое описание взлома: скриншоты и логи каждой успешной атаки.
  • Приоритезация: какие дыры нужно закрыть немедленно, а какие подождут.
  • Рекомендации: конкретные инструкции для системных администраторов и разработчиков.

Качественное тестирование на проникновение, цена которого всегда ниже ущерба от реального взлома, дает вам уверенность в завтрашнем дне. Компания «Кредо-С» предлагает профессиональный ИТ аутсорсинг в сфере безопасности. Мы поможем вам не просто найти ошибки, но и выстроить непреодолимую защиту.

Проверьте готовность вашей компании к отражению реальных кибератак, опираясь на наши стандарты и методологию проведения пентеста.

Стоимость пентеста: цены на тестирование на проникновение

Цена пентеста зависит от периметра: сколько IP-адресов и веб-приложений, нужен ли внутренний этап, какая глубина проверки. Ниже — стоимость по типам работ, от 99 000 руб. за проект; точный расчёт пришлём за 2 рабочих дня.

от 99 000 ₽

(за проект) от 20 рабочих дней
Отчёт с приоритизацией найденных уязвимостей и помощь в устранении. Повторная проверка после исправлений.
Факторы стоимости Количество IP-адресов, сложность бизнес-логики веб-ресурсов

Консультация — бесплатно. Итоговая стоимость зависит от количества узлов, согласованных векторов атак и глубины тестирования.

Отправить заявку на сотрудничество

Ваше имя:*
Телефон:*
E-mail:*
Опишите вашу задачу:

Я соглашаюсь на обработку персональных данных

Хочу получать новости и полезные материалы на email - необязательно

Часто задаваемые вопросы

Можно ли проводить пентест без лицензии ФСТЭК?
Для пентеста информационных систем, где обрабатывается конфиденциальная информация (персональные данные, ГИС, объекты КИИ, коммерческая тайна), исполнителю нужна лицензия ФСТЭК России на техническую защиту конфиденциальной информации: такие работы относятся к «услугам по контролю защищённости конфиденциальной информации от несанкционированного доступа и её модификации в средствах и системах информатизации» (подпункт «б» пункта 4 Положения, утверждённого постановлением Правительства РФ от 03.02.2012 № 79, ред. от 27.12.2024). Без лицензии допустимо тестировать только системы без конфиденциальной информации — например, публичный сайт-визитку. КРЕДО-С — лицензиат ФСТЭК России; отчёт по пентесту принимается в составе аттестационных работ по ГИС, ИСПДн и КИИ.
Сколько стоит пентест?
Стоимость пентеста зависит от объёма и типа работ: пентест сайта или веб-приложения — от 99 000 руб., внешний периметр до 32 IP — от 109 000 руб., внутренняя сеть — от 150 000 руб., комплексный пентест (внешний + внутренний) — от 300 000 руб. за проект. Работы ведёт команда «Кредо-С» — лицензиата ФСТЭК России. Итоговая цена зависит от числа узлов, согласованных векторов атак и глубины тестирования; точную смету подготовим за 2 рабочих дня после бесплатного предварительного обследования. Вы платите за реальный объём, а не за усреднённый пакет.
Чем пентест отличается от анализа защищённости и DevSecOps?
Пентест — имитация атаки реального злоумышленника с ручной эксплуатацией уязвимостей. Анализ защищённости — преимущественно инструментальное сканирование без эксплуатации. DevSecOps — встраивание проверок безопасности в процесс разработки. Пентест даёт глубину и подтверждённый риск, сканирование — широту охвата.
Какие виды пентеста бывают?
Внешний (атака из интернета на периметр), внутренний (из локальной сети), пентест веб-приложений, социальная инженерия, пентест инфраструктуры. По уровню доступа: без данных - метод чёрного ящика, с частичными данными - метод серого ящика, с полным доступом к документации и коду - метод белого ящика.
Что входит в отчёт по пентесту?
Список уязвимостей с CVSS-оценкой, демонстрация эксплуатации уязвимостей, бизнес-риски, рекомендации по устранению и краткое резюме для руководства.
Чем внешний пентест отличается от внутреннего?
Внешний пентест моделирует атаку из интернета на публичный периметр — сайт, почтовые и VPN-серверы, опубликованные сервисы. Внутренний пентест имитирует нарушителя, уже получившего доступ в сеть (инсайдер или скомпрометированная учётка), и проверяет возможность развития атаки внутри инфраструктуры. Для полной картины защищённости заказывают оба вида.
Как заказать пентест и сколько занимает проект?
Чтобы заказать пентест, оставьте заявку — мы согласуем модель нарушителя, перечень целей и формат (чёрный, серый или белый ящик), подпишем договор и NDA. Типовой проект занимает от 20 рабочих дней; срок зависит от объёма инфраструктуры и согласованных векторов атак. По итогам вы получаете отчёт с найденными уязвимостями, оценкой по CVSS и рекомендациями по устранению.
Что входит в услуги пентеста?
Услуги пентеста включают разведку и инвентаризацию целей, поиск и эксплуатацию уязвимостей, анализ возможности развития атаки и повышения привилегий, а также итоговый отчёт с приоритизацией находок по CVSS и планом устранения. По запросу проводим повторное тестирование после исправлений. Заказать или купить пентест можно по фиксированной в договоре стоимости.
Как часто нужно проводить пентест?
Рекомендуем проводить пентест не реже одного раза в год и после значимых изменений: запуска новых сервисов, обновления инфраструктуры, миграции в облако. Для банков ежегодное тестирование на проникновение и анализ уязвимостей — обязательное требование (подпункт 3.2 пункта 3 Положения Банка России от 30.01.2025 № 851-П; порядок — Методические рекомендации Банка России от 22.01.2025 № 2-МР). Для субъектов КИИ анализ уязвимостей предусмотрен на этапах создания и эксплуатации значимых объектов (приказ ФСТЭК России № 239).
Проводите ли вы пентест сайта и веб-приложений?
Да, пентест сайта и веб-приложений — отдельное направление. Проверяем уязвимости по OWASP Top 10: нарушения контроля доступа (включая IDOR), инъекции, ошибки аутентификации и управления сессиями, небезопасную конфигурацию, XSS и другие. Тестируем публичные сайты, личные кабинеты и API.
Отзывы
5.0

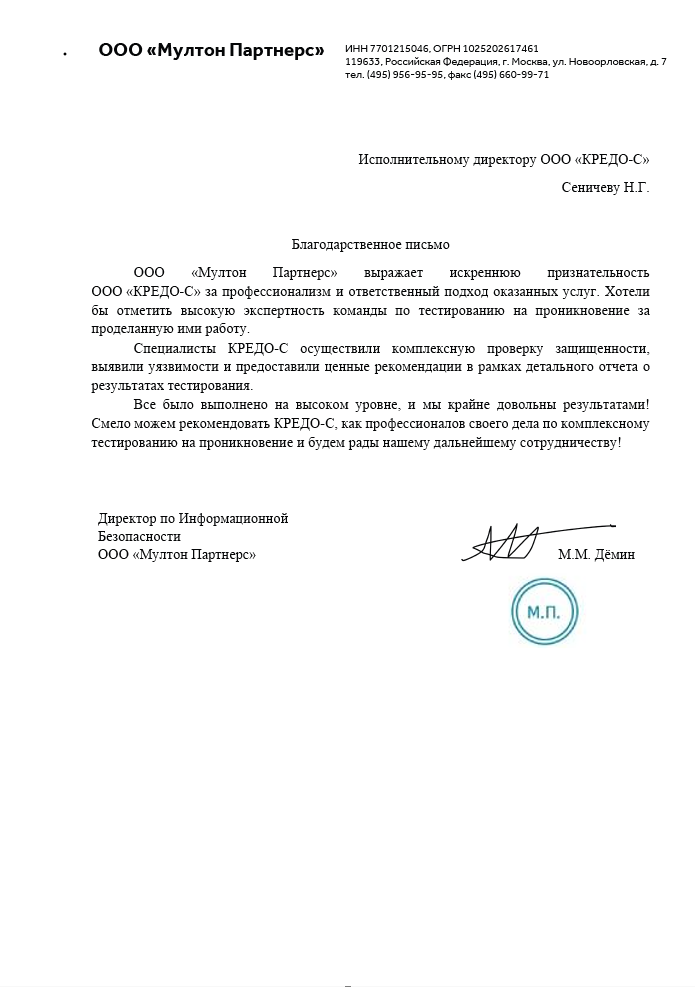
ООО "Мултон Партнерс"

ООО «Мултон Партнерс» выражает искреннюю признательность ООО «КРЕДО-С» за профессионализм и ответственный подход оказанных услуг. Хотели бы отметить высокую экспертность команды по тестированию на проникновение за проделанную ими…

Благодарственное письмо
5.0

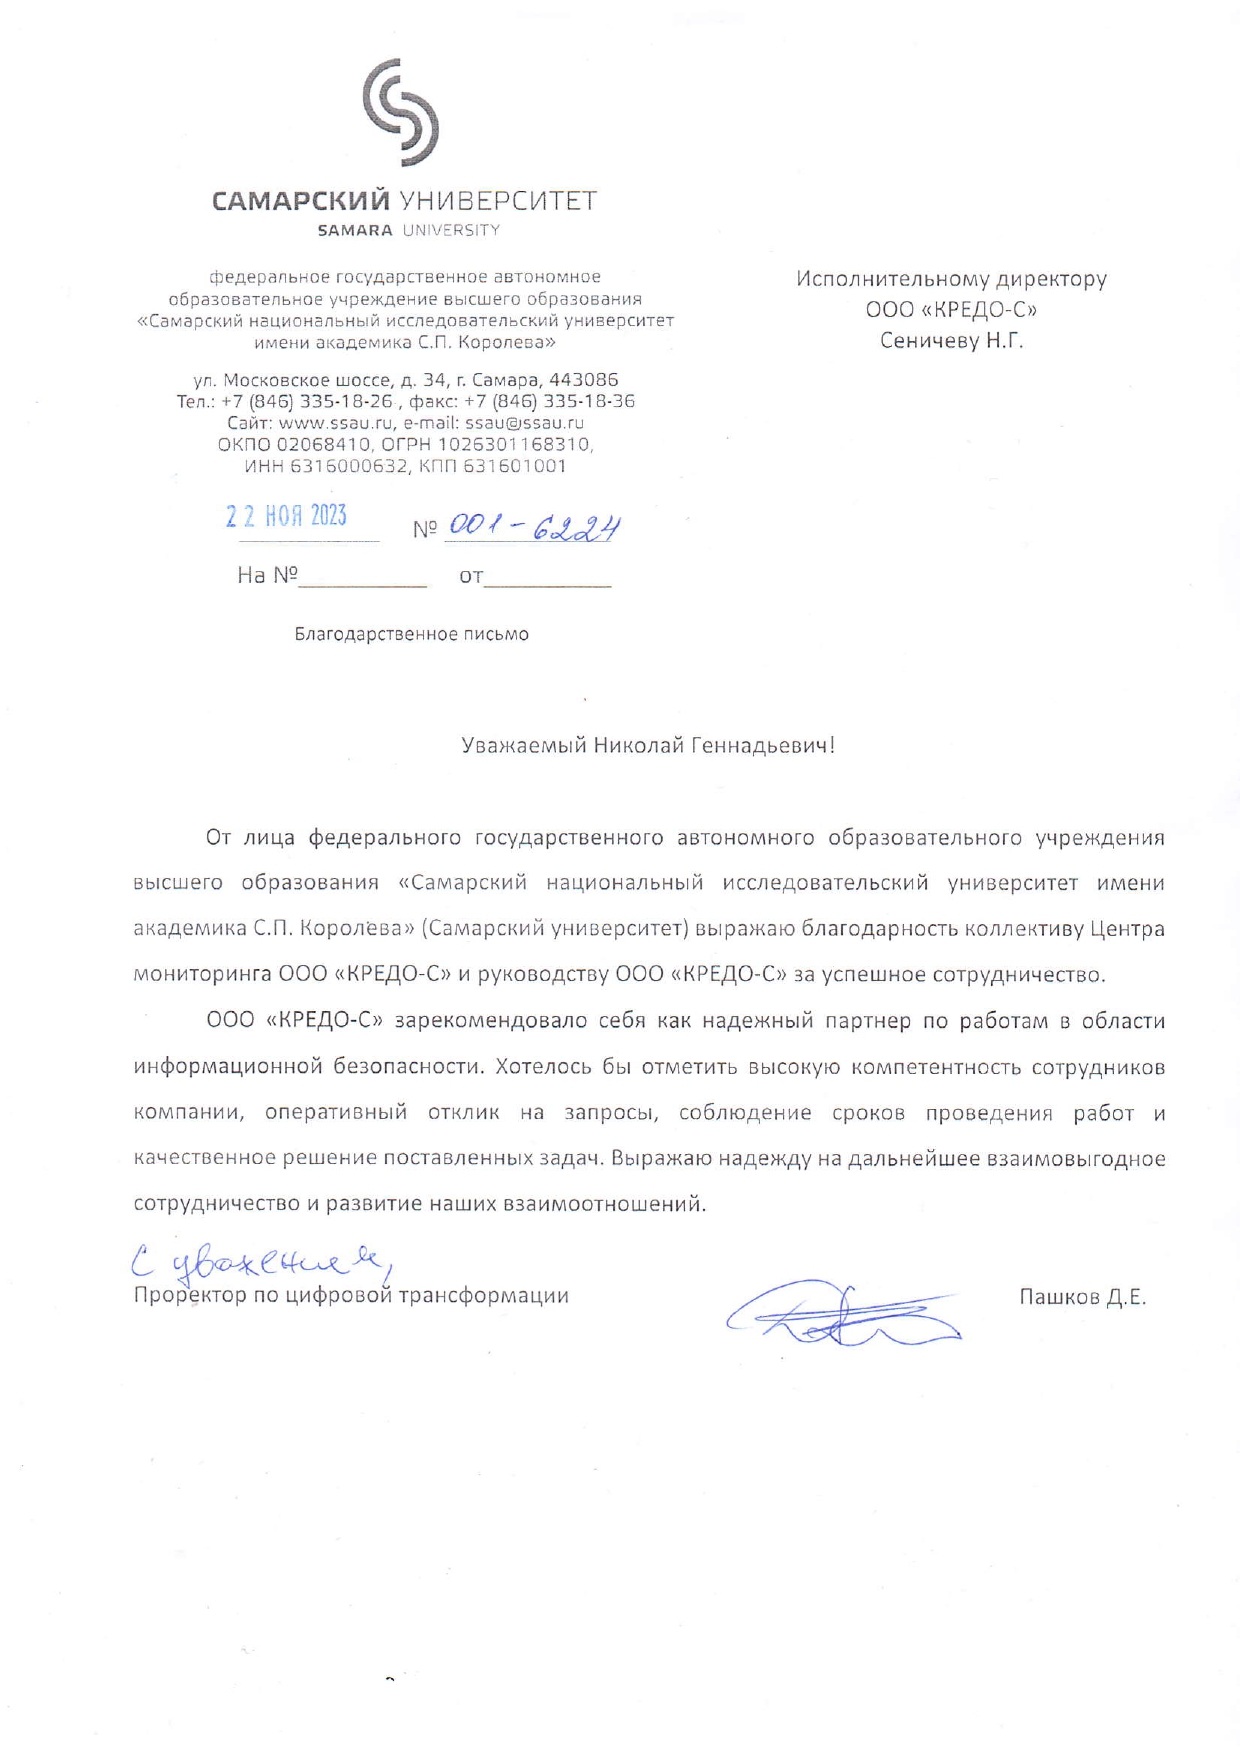
ФГАОУВО "Самарский национальный исследовательский университет имени академика С.П. Королева"

От лица федерального государственного автономного образовательного учреждения высшего образования «Самарский национальный исследовательский университет имени академика С.П. Королева» (Самарский университет) выражаю благодарность…

Благодарственное письмо
Реализованные проекты
Рассмотрите также наши другие услуги

Отзывы клиентов

Средняя оценка Кредо-С – 5,0 из 5 по 41 отзыву заказчиков

ООО «Мултон Партнерс» выражает искреннюю признательность ООО «КРЕДО-С» за профессионализм и ответственный подход оказанных услуг. Хотели бы отметить высокую экспертность команды по тестированию на проникновение за проделанную ими работу.

ООО "Мултон Партнерс" М.М. Демин
Читать полностью

От лица федерального государственного автономного образовательного учреждения высшего образования «Самарский национальный исследовательский университет имени академика С.П. Королева» (Самарский университет) выражаю благодарность коллективу Центра мониторинга…

ФГАОУВО "Самарский национальный исследовательский университет имени академика С.П. Королева" Д.Е. Пашков
Читать полностью
Все отзывы клиентов

Условия сотрудничества

Закупки по 44-ФЗ и 223-ФЗПоставки и услуги для государственных и корпоративных заказчиков, участие в конкурсных процедурах.
ЭДО и постоплатаЭлектронный документооборот, закрывающие по этапам работ, отсрочка платежа по договору.
SLA с ответственностью исполнителяСроки, параметры сервиса и зоны ответственности закреплены договором, регулярная отчётность.
Лицензии ФСТЭК России и NDAРаботы по защите информации – легально: опыт с КИИ, ГИС и ИСПДн, соглашение о неразглашении.

ООО «КРЕДО-С» · ИНН 7106014366 · КПП 710601001 · ОГРН 1027100747596 · на рынке с 1993 года · 300034, г. Тула, ул. Демонстрации, 27 · офисы: Тула, Москва